Cum au păstrat atacatorii accesul în tenantii compromisi?
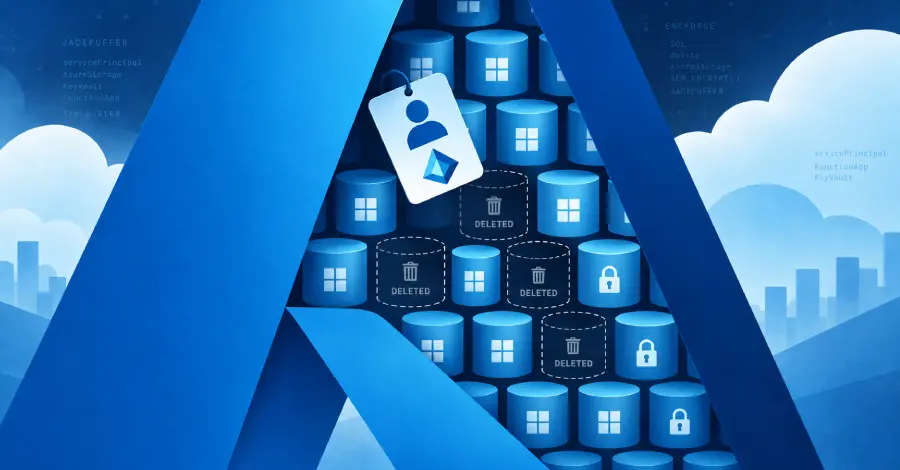
Cercetătorii de securitate de la Microsoft au identificat grupul JADEPUFFER în acțiuni distructive mediilor Azure prin apropierea de service principals. Activitatea, monitorizată sub codul Storm-3168, implică utilizarea de credențiale furate pentru a șterge infrastructura cloud esențială.
Culture picks
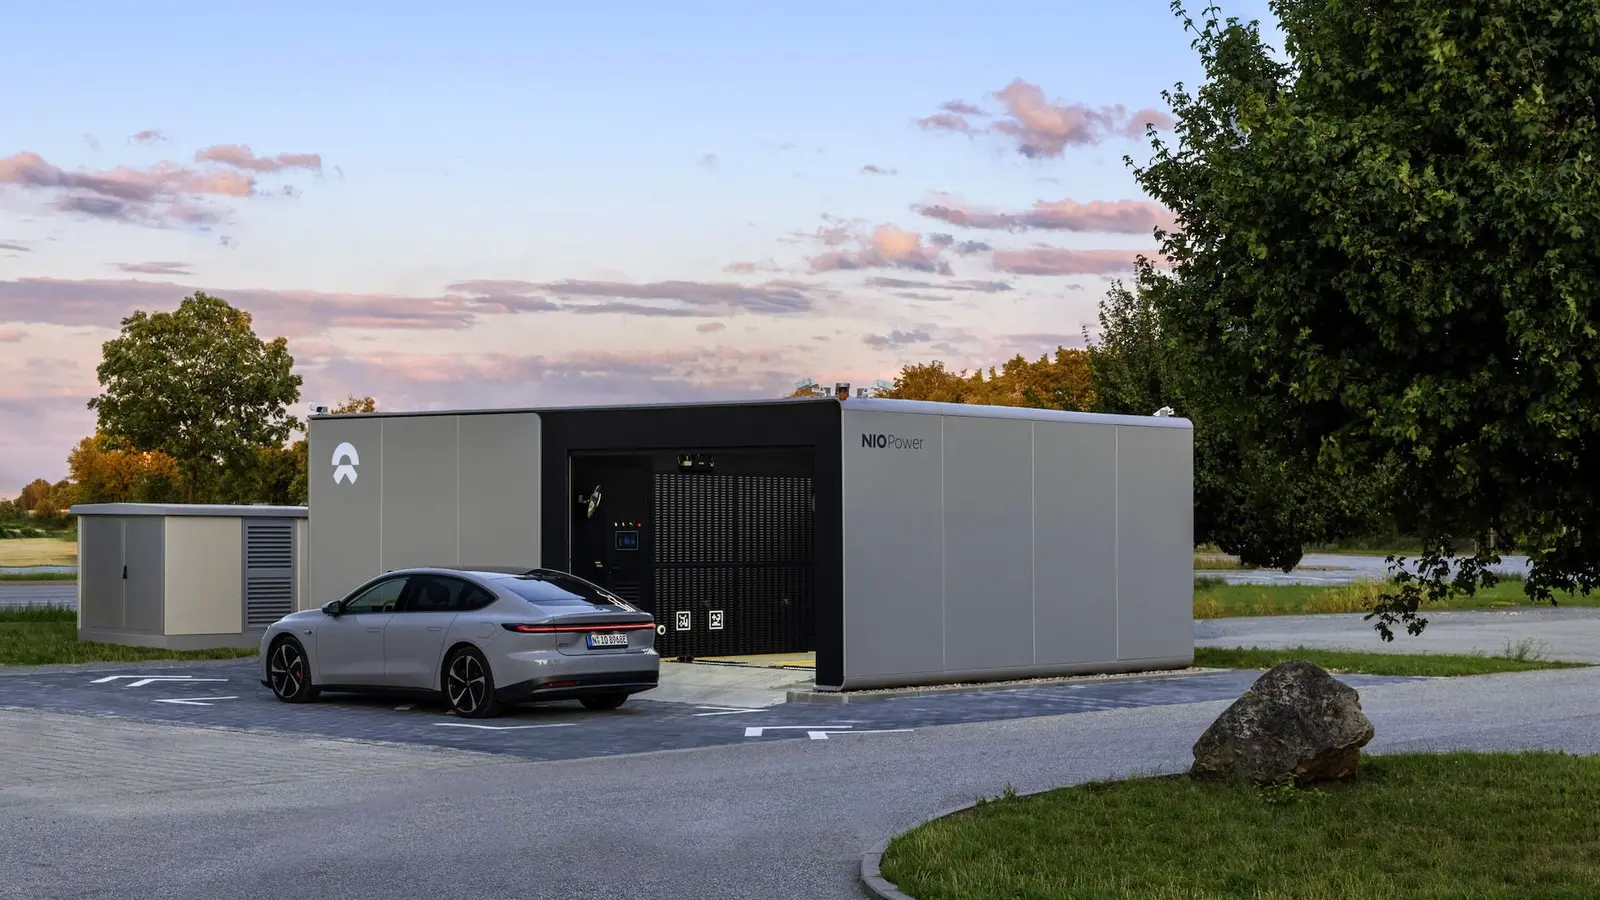 Nio și Geely unesc forțele pentru schimbarea automatizată a bateriilor
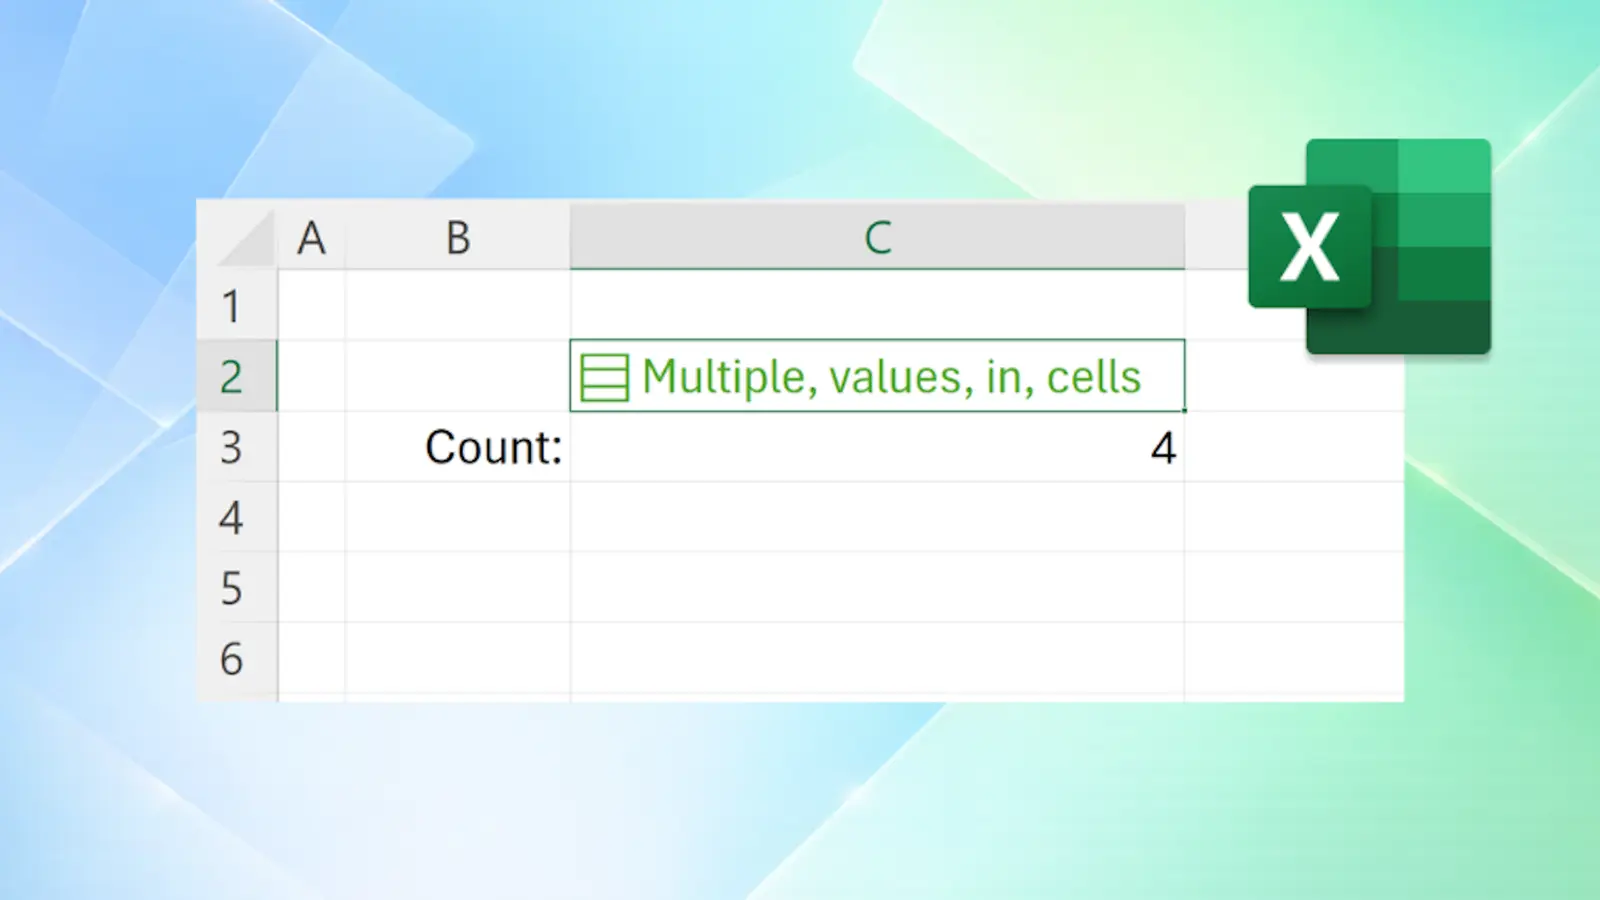 Excel permite acum mai multe valori într-o singură celulă
 ChatGPT Voice primește plugin-uri care îl transformă într-un asistent real
 Jay Clayton are patru luni să stabilească reglementări pentru inteligența artificială
Acest lucru marchează o schimbare în tacticile actorului, care se orientează spre distrugerea directă a resurselor, în loc de exfiltrarea de date sau spionaj.
JADEPUFFER a avut anterior un focus pe furarea de credențiale și mișcarea laterală în sistemele cloud.
În incidentele recente, atacătorii au obținut acces la service principals — identitățile automate pe care aplicațiile le folosesc pentru a accesa resursele Azure — și au exploatat permisiunile acestora pentru a șterge mașini virtuale, conturi de stocare și baze de date.
Ștergerile au fost efectuate prin scripturi automate, ceea ce sugeră un efort intenționat de a provoca perturbări operaționale. Microsoft a menționat că modelul de atac indică o cunoaștere aprofundată a controlului de acces bazat pe roluri în Azure și a limitărilor de permisiuni.
Investigatorii au constatat că JADEPUFFER a folosit o combinație de manipulare a jetonelor și extragere de credențiale pentru a menține accesul pe termen lung.
Ce trebuie să știi despre atacurile JADEPUFFER?
După compromiterea inițială, grupul a creat noi service principals cu roluri ridicate, în timp ce a dezactivat mecanismele de jurnalizare pentru a evita detectarea. Au, de asemenea, exploatat identitățile manageate mal configurate pentru a se mișca lateral între abonamente. Atacătorii au programat acțiunile distructive în intervalele orare cu mai puțin trafic, pentru a reduce șansa de Ce motivează schimbarea spre atacurile cloud distructive
Trecerea de la colectarea ascunsă a datelor la distrugerea vizibilă poate semnaliza o schimbare în obiectivele JADEPUFFER, posibil datorită presiunilor geopolitice sau unei orientări spre războiul cibernetic disruptiv.
Alternativ, ștergerile ar putea servi ca tactică de distractie, pentru a acoperi alte operații în curs, precum exfiltrarea de date sau instalarea de uși de spate.
Microsoft a subliniat că grupul continuă să refinească tehnicile sale, adaptându-se la apărarea specifică cloud și exploatând configurările greșite ale identităților, care rămân frecvente în implementările enterprise.
Cum a obținut inițial JADEPUFFER credențialele pentru service principals? Grupul a probabil obținut credențialele prin phishing, scurgeri de credențiale sau exploatarea unor aplicații vulnerabile, deși Microsoft nu a divulgat vectorul exact de acces inițial în raportul său.
Pot organizațiile detecta aceste ștergeri înainte ca să se producă? Da, prin monitorizarea activității neobišnuă a service principalilor, a atribuirilor inesperate de roluri și a apelurilor de API pentru ștergere prin Azure Activity Logs și Microsoft Defender for Cloud, mai ales când sunt corelate cu modele de autentificare anormale.